Français
Configuration SSO/SAML – WatchGuard AuthPoint
Configuration SSO/SAML – WatchGuard AuthPoint
Pour les étapes détaillées et la configuration dans l’interface WatchGuard, veuillez consulter la documentation officielle: https://www.watchguard.com/help/docs/help-center/en-US/Content/Integration-Guides/AuthPoint/Amazon-Cognito-user-pool-saml_authpoint.html?cshid=17318#ConfigureAuthPoint.
Ce document présente les informations requises afin de configurer l’authentification SSO/SAML à l’aide de WatchGuard AuthPoint. Il s’agit d’un aperçu des paramètres à prévoir et des données à fournir pour permettre l’intégration.
Informations requises pour la configuration
Lors de la configuration SAML dans WatchGuard AuthPoint, les informations suivantes seront nécessaires.
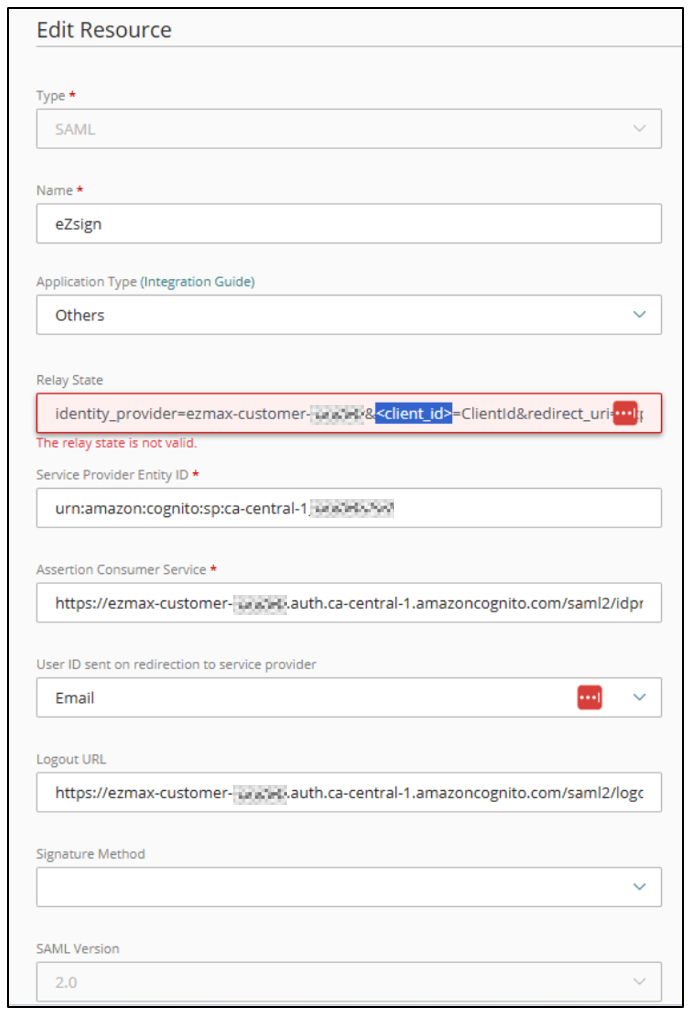
Relay State
La valeur du Relay State devra être configurée selon le format suivant:
identity_provider=ezmax-customer-<client_code>&<Client_ID>=ClientId&redirect_uri=https://prod.ezsignlogin.global.ezmax.com/auth-sso?pksEzmaxcustomerCode=<client_code>&response_type=code&scope=email+openid+phone
NOTE: Les valeurs <client_code> et <Client_ID> seront fournies au cours du processus de configuration.
Client ID
Le Client ID est requis pour finaliser la configuration du Relay State.
NOTE: Ce champ sera fourni une fois que l’URL des métadonnées (Metadata URL) de votre environnement aura été reçue.
Service Provider Entity ID
La valeur suivante devra être configurée:
urn:amazon:cognito:sp:<valeur_unique_à_fournir>
Assertion Consumer Service (ACS)
L’URL de réception des assertions SAML devra être configurée comme suit:
https://ezmax-customer-<client_code>.auth.<region>.amazoncognito.com/saml2/idpresponse
NOTE: La région utilisée est généralement: ca-central-1.
Logout URL (optionnel)
Si une URL de déconnexion est requise par l’interface, la valeur suivante peut être utilisée:
https://ezmax-customer-<client_code>.auth.<region>.amazoncognito.com/saml2/logout
NOTE: Cette information est optionnelle et n’est pas utilisée dans le cadre de l’application.
Attributs à configurer
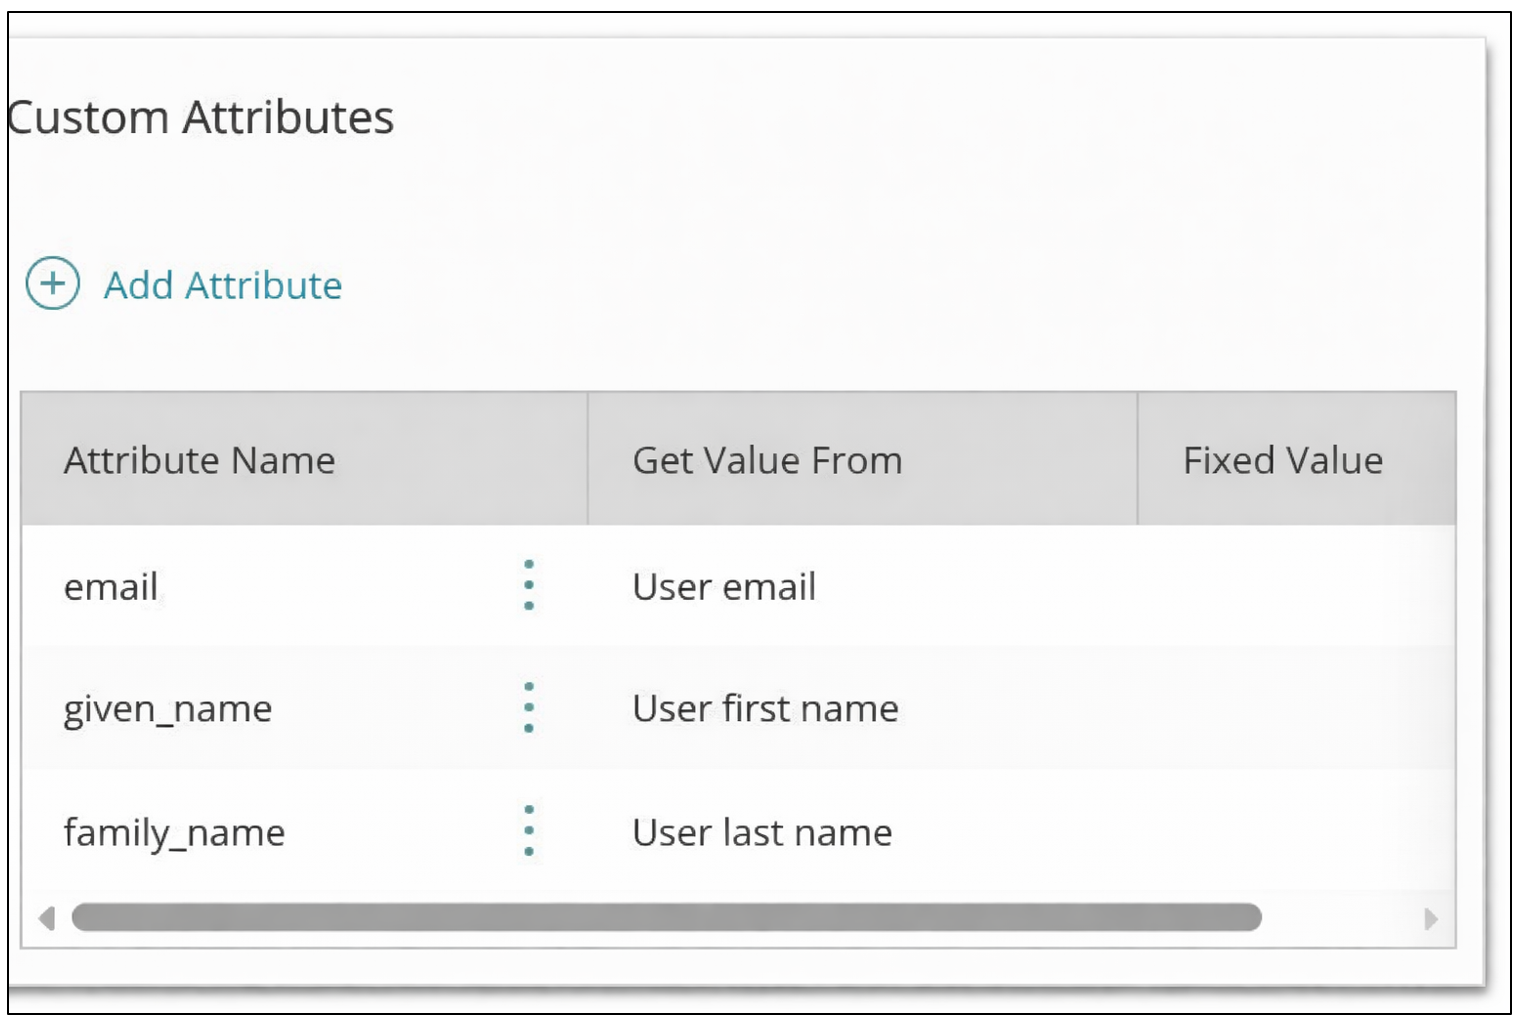
Les attributs suivants doivent être transmis lors de l’authentification SAML:
- email : adresse courriel de l’utilisateur
- given_name : prénom de l’utilisateur
- family_name : nom de famille de l’utilisateur
Un attribut supplémentaire peut être configuré au besoin:
- Groups (optionnel): utile si une gestion des groupes est requise.
URL de connexion
L’URL suivante peut être utilisée pour ajouter un lien de connexion dans la section Applications du portail IdP:
https://prod.ezsignlogin.global.ezmax.com/fr/login/<client_code>
Métadonnées SAML
Afin de compléter la configuration, l’URL des métadonnées (Metadata URL) de votre fournisseur d’identité devra être transmise.
Cette information est nécessaire pour finaliser l’intégration et fournir le Client ID requis.
Validation
Une fois la configuration complétée, un test de connexion peut être effectué.
Si toutes les informations ont été correctement configurées, l’authentification SSO devrait fonctionner normalement.